Domain mswn.de kaufen?
Wir ziehen mit dem Projekt
mswn.de um.
Sind Sie am Kauf der Domain
mswn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mswn.de kaufen?
Wie aktiviere ich TPM 2.0 auf meinem Laptop?
Um TPM 2.0 auf Ihrem Laptop zu aktivieren, müssen Sie zunächst sicherstellen, dass Ihr Laptop TPM 2.0 unterstützt. Überprüfen Sie dies in den BIOS-Einstellungen Ihres Laptops. Wenn TPM 2.0 unterstützt wird, suchen Sie nach einer Option namens "TPM" oder "Security" im BIOS und aktivieren Sie sie. Speichern Sie dann die Änderungen und starten Sie Ihren Laptop neu. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
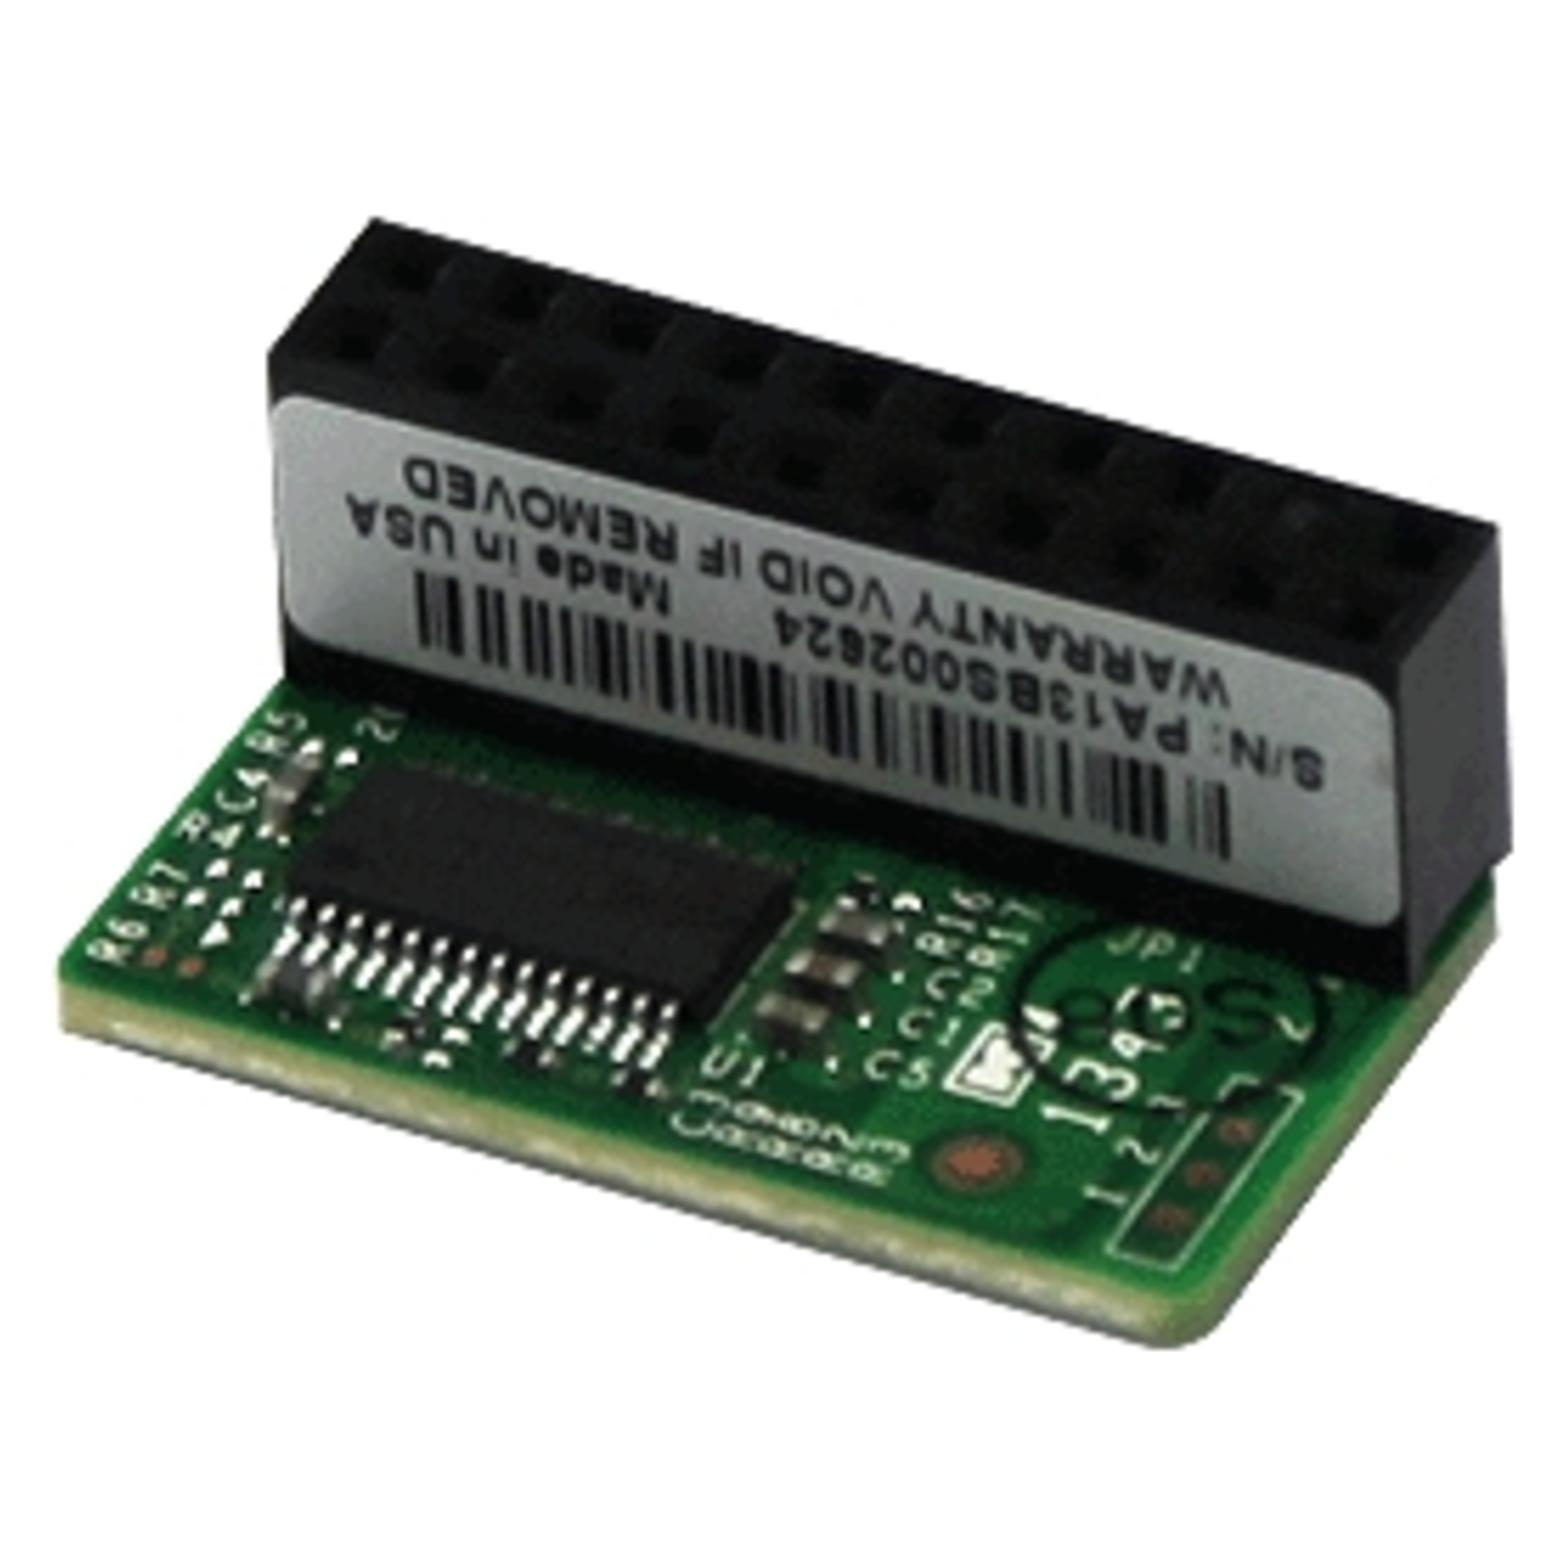
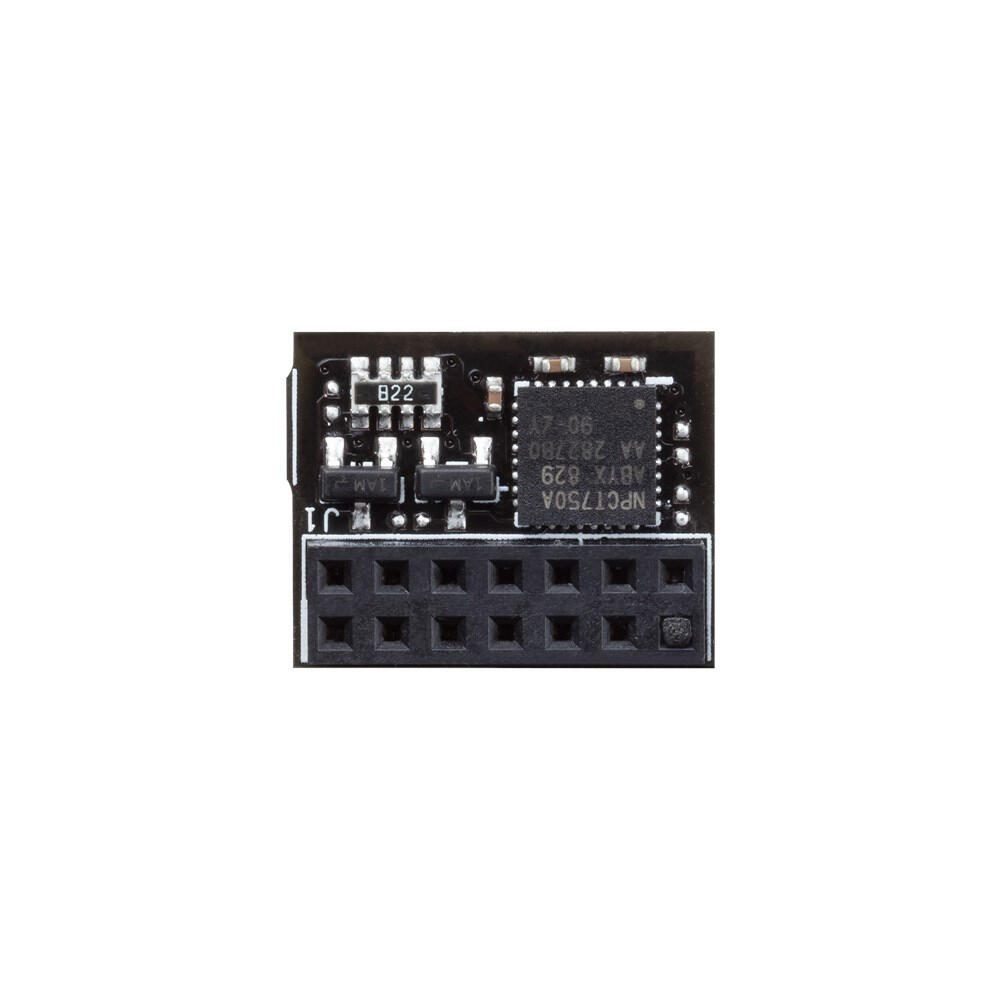
Supermicro Tpm Module Tcg 2.0 Any Tpm MB, Server Zubehör, Schwarz, GrünDas Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um Vertrauensniveaus festzulegen, indem Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung gesammelt werden. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen das Auslesen oder die Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Fernzugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation mit verbesserter Sicherheit durchzuführen. Wichtige Merkmale sind: - TCG 2.0 konformes Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie für Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Echter Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsschutz - Schutz gegen Wörterbuchangriffe - Allgemeine Ein-/Ausgabe - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.44,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie kann ich Tasten am Tablet verwenden, um TPM zu löschen?
Es ist nicht möglich, TPM (Trusted Platform Module) über die Tasten auf einem Tablet zu löschen. TPM ist eine Hardware-Komponente, die in den meisten modernen Computern eingebaut ist und für die Sicherheit und den Schutz von sensiblen Daten verwendet wird. Um TPM zu löschen oder zurückzusetzen, müssten Sie auf die BIOS- oder UEFI-Einstellungen des Geräts zugreifen. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
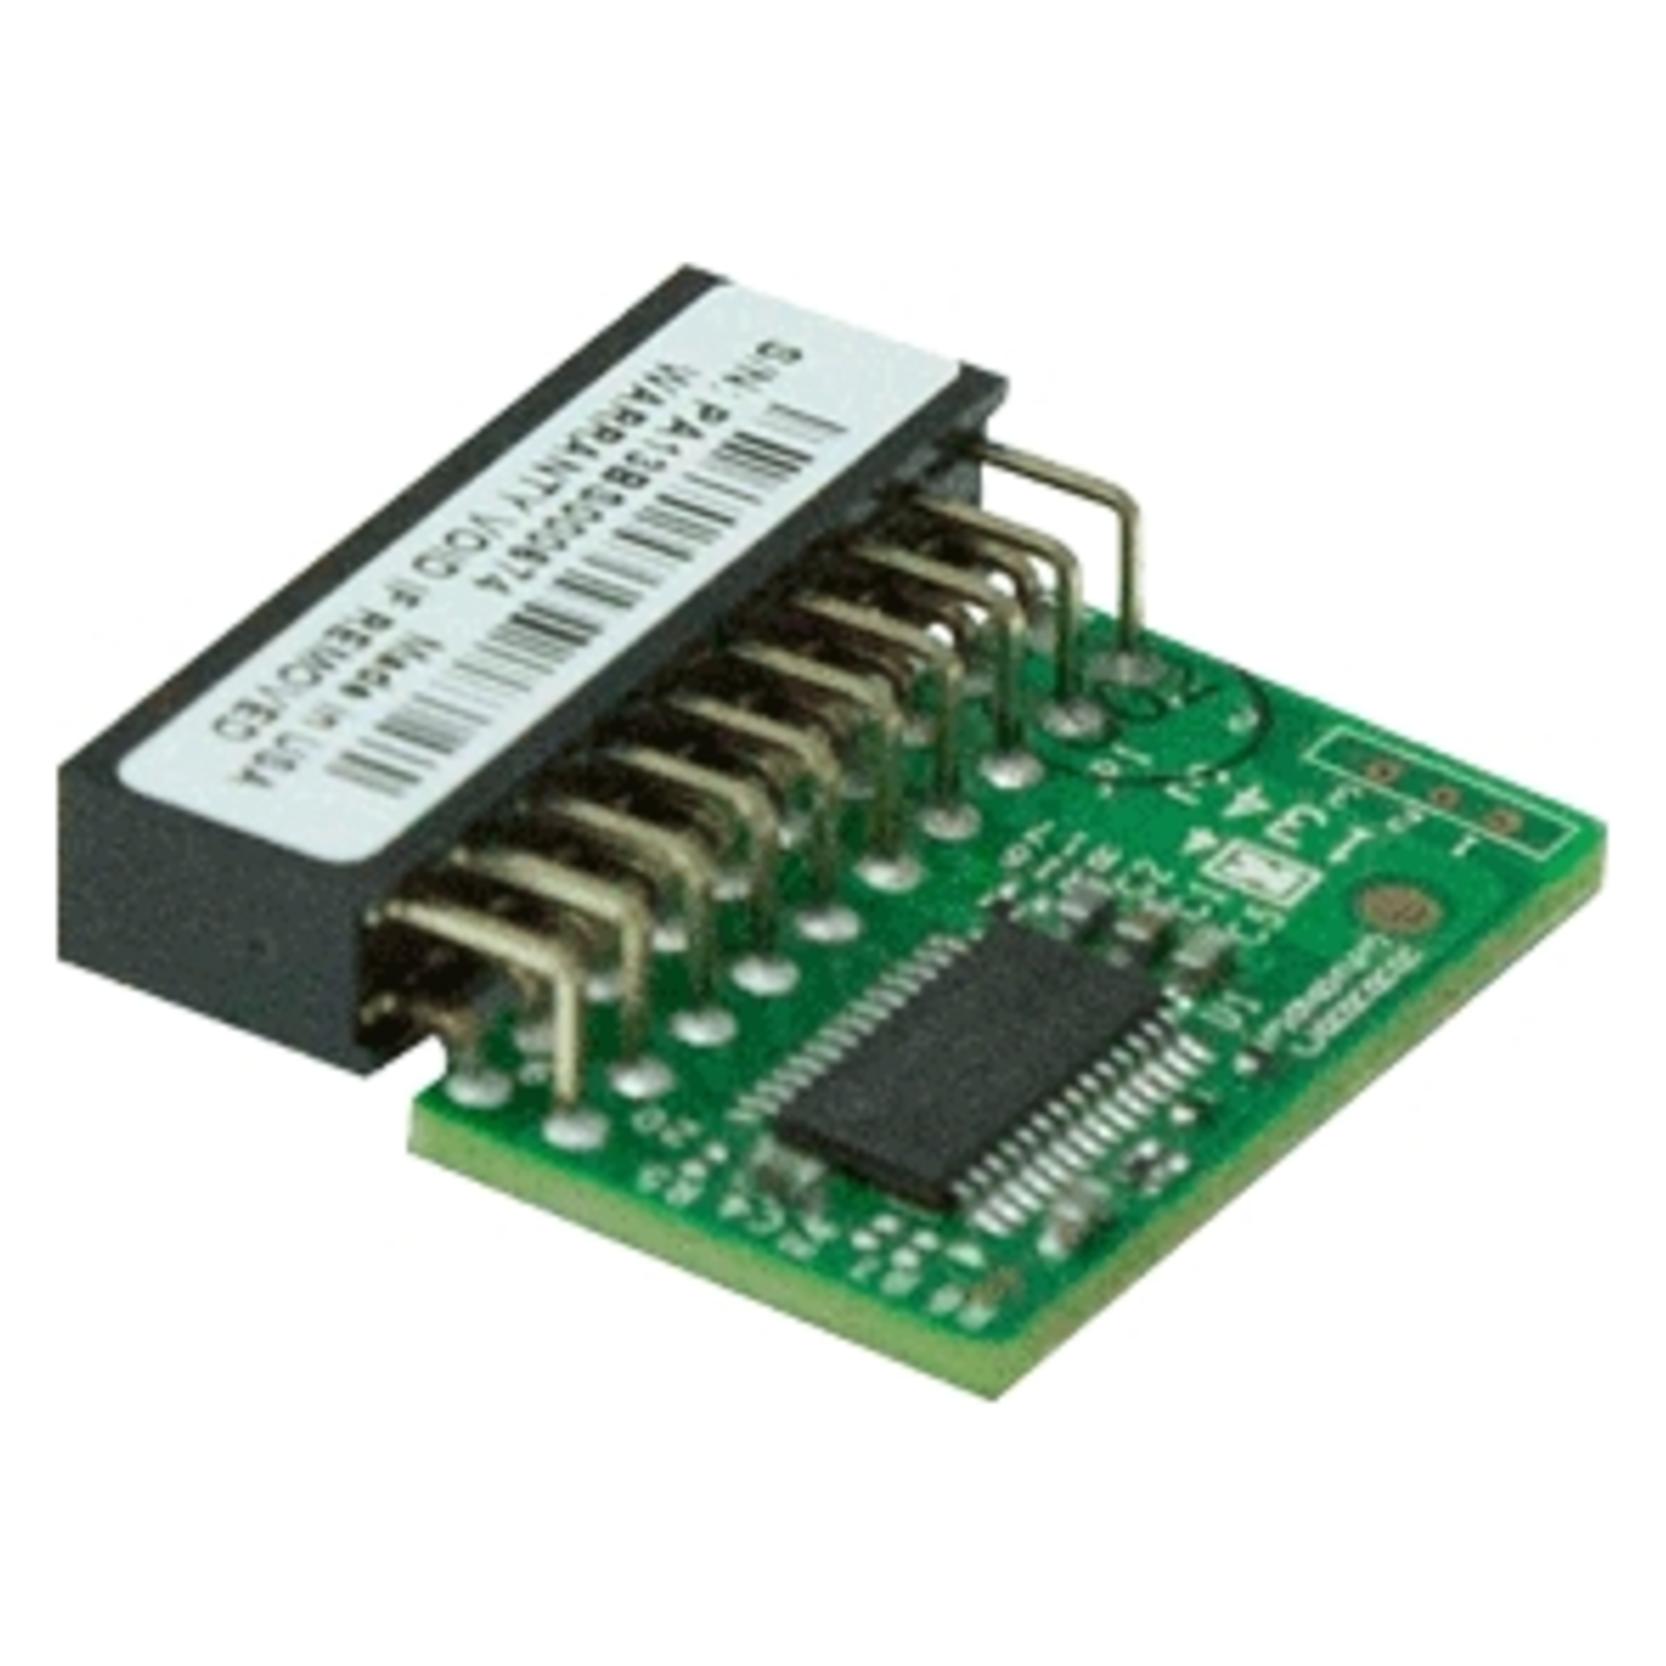
Supermicro Tpm Module Tcg 2.0 Any Tpm MB, Server Zubehör, Schwarz, GrünDas Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um Vertrauensniveaus festzulegen, indem Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung gesammelt werden. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen das Auslesen oder die Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Fernzugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation mit verbesserter Sicherheit durchzuführen. Wichtige Merkmale sind: - TCG 2.0 konformes Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie für Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Echter Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsschutz - Schutz gegen Wörterbuchangriffe - Allgemeine Ein-/Ausgabe - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.44,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM 2.0 auf meinem Laptop?
Um TPM 2.0 auf Ihrem Laptop zu aktivieren, müssen Sie zunächst sicherstellen, dass Ihr Laptop TPM 2.0 unterstützt. Überprüfen Sie dies in den BIOS-Einstellungen Ihres Laptops. Wenn TPM 2.0 unterstützt wird, suchen Sie nach einer Option namens "TPM" oder "Security" im BIOS und aktivieren Sie sie. Speichern Sie dann die Änderungen und starten Sie Ihren Laptop neu. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie kann ich Tasten am Tablet verwenden, um TPM zu löschen?
Es ist nicht möglich, TPM (Trusted Platform Module) über die Tasten auf einem Tablet zu löschen. TPM ist eine Hardware-Komponente, die in den meisten modernen Computern eingebaut ist und für die Sicherheit und den Schutz von sensiblen Daten verwendet wird. Um TPM zu löschen oder zurückzusetzen, müssten Sie auf die BIOS- oder UEFI-Einstellungen des Geräts zugreifen. **
Ähnliche Suchbegriffe für Tpm
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.